 0
 0
O sistema de transporte público Société de Montréal (STM) de Montreal foi atingido por um ataque de ransomware RansomExx que impactou serviços e sistemas online.
Em 19 de outubro, a STM sofreu uma paralisação que afetou seus sistemas de TI, site e suporte ao cliente.
Embora essas paralisações não afetem o funcionamento de ônibus ou sistemas de metrô, as pessoas com deficiência que dependem do serviço de paratransit porta a porta da STM são afetadas por usar um sistema de registro online.
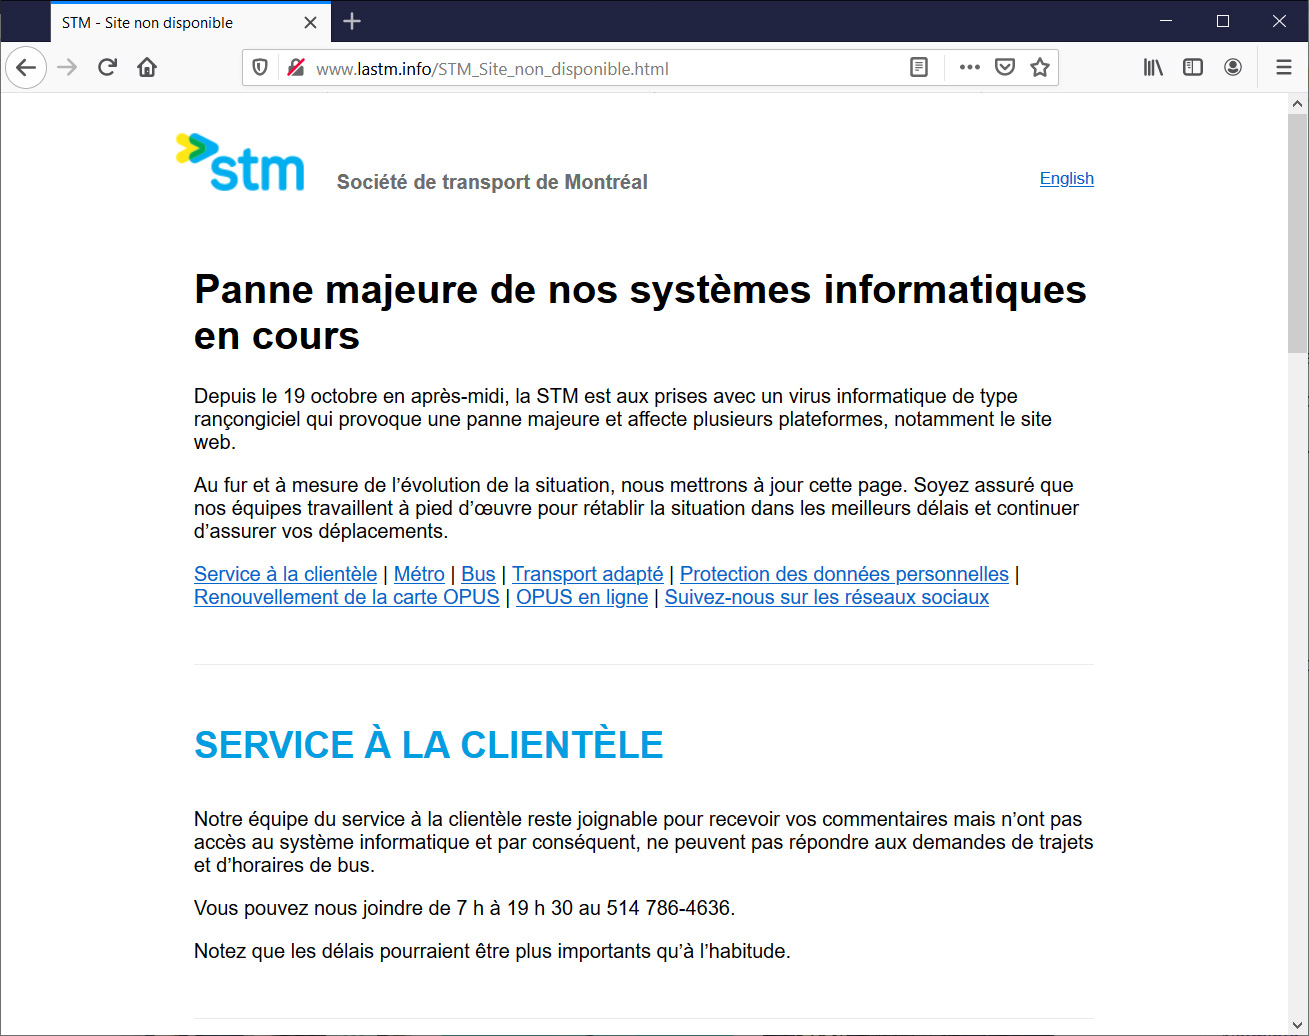
Na manhã de terça-feira, a STM anunciou que as paralisações foram causadas por um “vírus de computador que causou uma grande falha em várias plataformas”.
Mais tarde naquela noite, a STM confirmou que eles sofreram um ataque de ransomware e estão trabalhando com a polícia e especialistas externos para restaurar seus sistemas e investigar o ataque.
“A Société de transporte de Montréal (STM) deseja informar seus clientes que a maior falha de computador que sofreu desde 19 de outubro à tarde é consequência de um tipo de ransomware, visando todos os aplicativos, apesar das diversas defesas que estão em vigor para lidar com esse tipo de eventualidade”,
O site da STM ainda está em baixa, mas os visitantes agora são redirecionados para www.lastm.info, onde são publicadas informações sobre serviços de transporte público e o ataque.
RansomExx gangue por trás do ataque
De acordo com uma fonte familiarizada com a situação, a STM sofreu um ataque da operação de ransomware RansomExx.
RansomExx é uma versão renomeada do ransomware Defray777 que se tornou mais ativo em junho, com ataques contra organizações como o Departamento de Transportes do Texas (TxDOT), Konica Minolta, IPG Photonicse, mais recentemente, Tyler Technologies.
Ao realizar ataques, os operadores do RansomExx comprometerão uma rede e roubarão arquivos não criptografados à medida que se espalham lateralmente pelo sistema. Uma vez que eles têm acesso ao controlador de domínio do Windows, eles implantam o ransomware em todos os dispositivos disponíveis.
Não se sabe se a STM esteve em contato com os operadores de ransomware ou o valor do resgate.
FONTE: BLEEPING COMPUTER