A segurança corporativa tradicional costuma partir de uma premissa simples:...
BLOG NEOTEL
Informações semanais para um mundo digital mais seguro
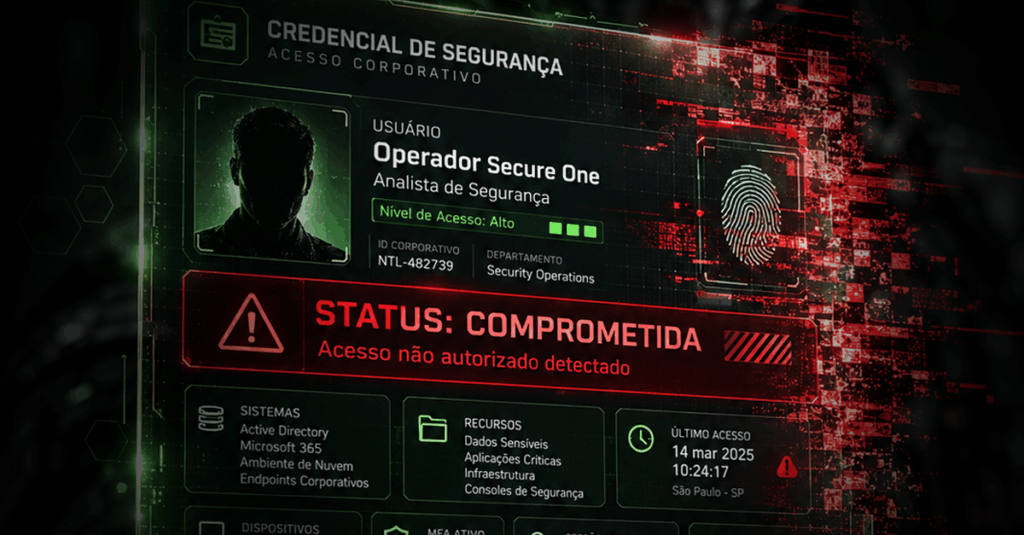
Credenciais estão entre os ativos mais críticos de uma infraestrutura...
A discussão sobre segurança de agentes de IA costuma começar...
Em segurança da informação, concentrar diferentes funções críticas em uma...
Nada indica que os dados anunciados agora sejam da Solar, empresa brasileira atacada em agosto
Pesquisa revela que o documento mais fraudado é o Registro Geral (RG), responsável por 41%
Por Felipe Demartini Os ataques de ransomware altamente rápidos parecem estar se tornando uma preferência entre
Com o quê a filosofia do povo que dominou a Mesoamérica por mais de 2000
Hacker inundou uma rede por milhares de servidores maliciosos para roubo de criptoquontes dos usuários
Descobriu-se que por mais de 16 meses, o invasor adiciona servidores maliciosos à rede Tor para interceptar o tráfego e
11/05/2021
PF abre inquérito para apurar suposto ataque hacker ao STF
A PF (Polícia Federal) abriu um inquérito para apurar o possível ataque de hacker contra o site do STF (Supremo Tribunal Federal).
11/05/2021
Relatório sobre ataque hacker a 18 mil computadores do sistema da Justiça Estadual deve ser concluído esta semana
O Tribunal de Justiça (TJ) informou nesta segunda-feira (10) que será concluída nesta semana uma análise sobre o ataque hacker ao
11/05/2021
Vulnerabilidade exim 21Nails destaca resiliência de código aberto
No início deste ano, soluções de e-mail comerciais como o Microsoft Exchange fizeram manchetes de segurança com vulnerabilidades de “ProxyLogon“. Agora, o
11/05/2021
Vazamento de chaves criptográficas: o que eu tenho a ver com isso?
Por Marco Zanini De nada vale a criptografia se as chaves de segurança utilizadas nesses processos forem geradas, ou armazenadas
11/05/2021
Segurança de PMEs poderá ser prioridade de Biden
Cinco etapas de reforço das defesas cibernéticas são descritas para proteger pequenas e médias empresas O Cyber Readiness Institute (CRI),
11/05/2021