A segurança corporativa tradicional costuma partir de uma premissa simples:...
BLOG NEOTEL
Informações semanais para um mundo digital mais seguro
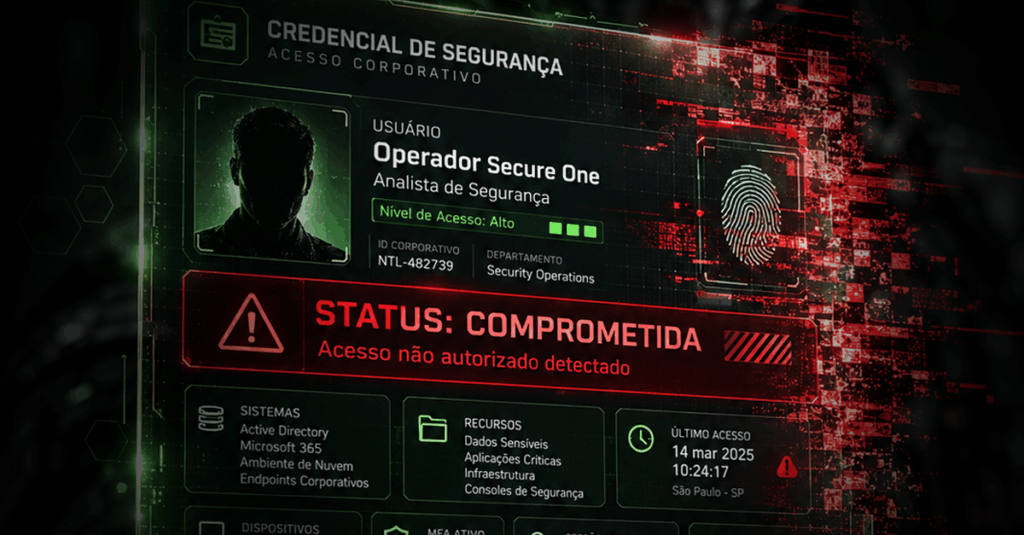
Credenciais estão entre os ativos mais críticos de uma infraestrutura...
A discussão sobre segurança de agentes de IA costuma começar...
Em segurança da informação, concentrar diferentes funções críticas em uma...
A cada nova tecnologia desenvolvida, uma nova fragilidade surge e, em algum momento, é utilizada
Agentes de ameaças começaram a explorar massivamente a vulnerabilidade crítica CVE-2022-1388, que afeta várias versões
Uma recente campanha de malware que teve como alvo artistas online com uma atração sobre
As organizações agora criam e movem mais dados do que em qualquer momento da história
Transformação digital e LGPD influenciam na procura por profissionais especializados em cibersegurança
OBrasil atualmente conta com a segunda maior força de trabalho em cibersegurança, atrás apenas dos Estados Unidos A pandemia do
11/06/2021
Itália vai criar Agência para Cibersegurança Nacional
Decreto firmando a criação do órgão deve ser assinado nesta quinta-feira A Itália vai criar a Agência para Cibersegurança Nacional,
11/06/2021
10 formas de reduzir os custos do próximo vazamento de dados
Assumir esses passos ajudará a poupar dinheiro, tempo e reputação quando o próximo vazamento acontecer Mary K. Pratt, CIO (EUA)
10/06/2021
Em 2031, prejuízo de ransomware alcança US$ 265 bi
É o crime cibernético que mais cresce, atualmente atacando uma empresa, pessoa ou dispositivo a cada dois segundos Em 2015
10/06/2021
Ataques cibernéticos mudam a rotina nos EUA e atingem até escolas e clínicas
Assim como ocorreu com os ataques à JBS e às operações do oleoduto da Colonial Pipeline, as ações de criminosos
10/06/2021
Vulnerabilidades do setor de saúde exigem intensas medidas contra ataques cibernéticos
Por João Paulo Costa Pereira Recentemente li um estudo da Check Point Research (CPR), que apontou que, nos últimos meses, houve
10/06/2021