A segurança corporativa tradicional costuma partir de uma premissa simples:...
BLOG NEOTEL
Informações semanais para um mundo digital mais seguro
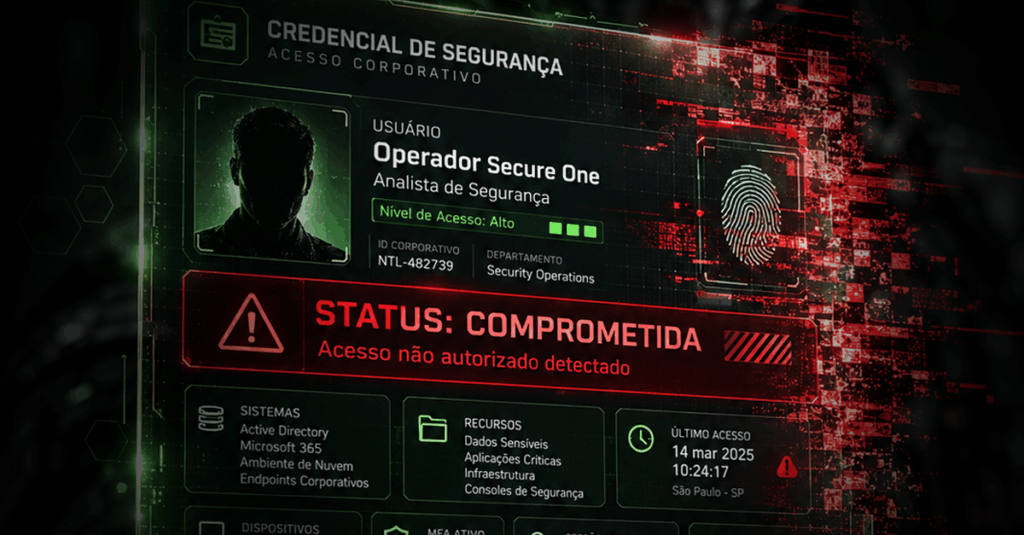
Credenciais estão entre os ativos mais críticos de uma infraestrutura...
A discussão sobre segurança de agentes de IA costuma começar...
Em segurança da informação, concentrar diferentes funções críticas em uma...
A migração em nuvem e a democratização de TI criaram uma rede de aplicativos de
A Linux Foundation e a Open Source Software Security Foundation, com a contribuição fornecida por executivos
Uma vulnerabilidade crítica (CVE-2022-30525) que afeta vários modelos de firewalls Zyxel foi revelada publicamente, juntamente com um
Pesquisadores de cibersegurança da Cyble identificaram um novo serviço de assinatura utilizado por cibercriminosos para
Brasil foi vítima de mais de 3,2 bilhões de tentativas de ciberataques durante no primeiro trimestre do ano
Só no primeiro trimestre de 2021, o Brasil sofreu mais de 3,2 bilhões de tentativas de ataques cibernéticos, identificou uma pesquisa
23/06/2021
Anúncios maliciosos redirecionam para sites falsos com malware de Signal e Telegram
Gabriel Daros Cibercriminosos estão usando o sistema de campanhas do Google Ads e anúncios em espaços de publicidade nos websites
23/06/2021
Verificador de vazamentos: 3 em cada 4 empresas já tiveram dados vazados
Levantamento envolveu amostragem de 150 companhias que usaram a ferramenta “verificador de vazamentos” para checar se já tiveram credenciais expostas
22/06/2021
Ataques de ransomware em Portugal registaram aumento de 70% nos últimos dois meses
De acordo com os mais recentes dados da Check Point Research, o número médio de ataques de ransomware aumentou 20%
22/06/2021
ADATA sofre roubo de quase 700 GB de dados em ataque ransomware
O grupo responsável pelo ransomware Ragnar Locker revelou hoje um conjunto de mais de 700GB de dados associados à empresa
22/06/2021
Procon-SP pede que 10 bancos e 3 associações expliquem suas defesas digitais
Por Felipe Gugelmin O Procon-SP emitiu na última sexta-feira (18) uma notificação a dez bancos e três associações do setor financeiro
22/06/2021