A segurança corporativa tradicional costuma partir de uma premissa simples:...
BLOG NEOTEL
Informações semanais para um mundo digital mais seguro
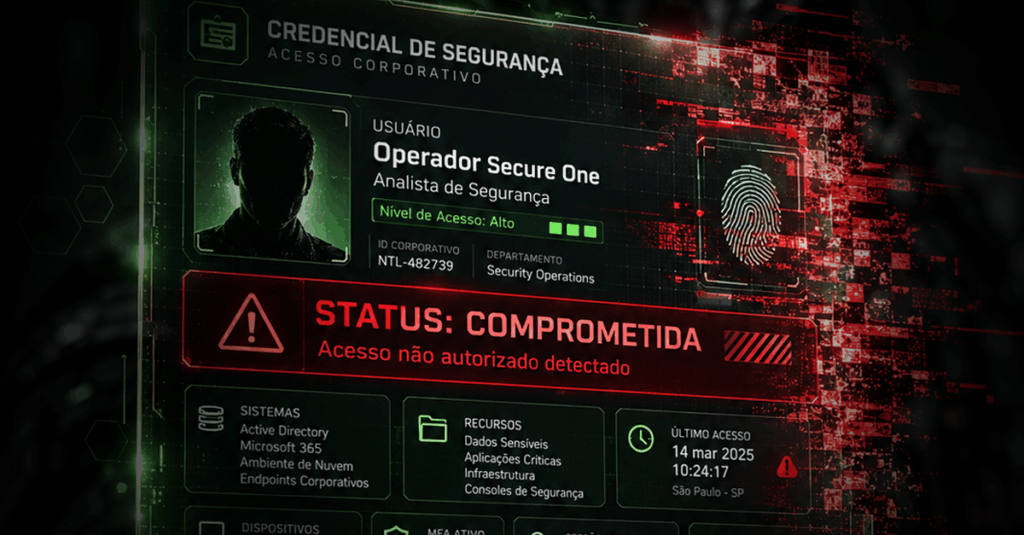
Credenciais estão entre os ativos mais críticos de uma infraestrutura...
A discussão sobre segurança de agentes de IA costuma começar...
Em segurança da informação, concentrar diferentes funções críticas em uma...
Por Dácio Castelo Branco Ocorrências envolvendo o PIX aumentaram no primeiro trimestre de 2022, quando comparados
Qual é a correlação das políticas de Confiança Zero e das boas práticas da indústria
No blockchain não se pode bloquear um cartão roubado ou contestar uma transação. Por isso,
A estratégia de Cybersecurity deve começar com o entendimento da empresa em relação a maturidade que possui
Biden é pressionado nos EUA para agir contra hackers e ransomware ‘russos’
Altos funcionários dos Estados Unidos se reuniram na Casa Branca nesta quarta-feira (7) para avaliar ações destinadas a impedir ataques
08/07/2021
Conheça o REvil, gangue de ransomware por trás dos ataques à Kaseya
Unit 42 da Palo Alto traçou perfil de organização cibercriminosa responsável por ataques de ransomware contra a JBS USA e
08/07/2021
PrintNightmare: nova vulnerabilidade no Windows é explorada por cibercriminosos
Especialista em cibersegurança explica como as empresas podem se proteger de ataques, enquanto não há atualizações para falha Windows Nos
08/07/2021
Ciberataques de ransomware crescem no Brasil acima da média global
Por Felipe Demartini Engana-se quem acredita que o Brasil está alheio à onda crescente de ataques cibernéticos que acontecem ao redor
08/07/2021
Chave do sucesso do REvil é a inovação constante, diz relatório
Abordagem focada em afiliados e avanços regulares de malware são essenciais para o sucesso do ransomware, dizem especialistas Há uma
07/07/2021
Nova ameaça DarkRadiation acende o alerta para o aumento de ransomware no Linux
Considerado um sistema operacional seguro, especialmente quando comparado ao Windows, o Linux não está livre de ter ameaças criadas para
07/07/2021