A segurança corporativa tradicional costuma partir de uma premissa simples:...
BLOG NEOTEL
Informações semanais para um mundo digital mais seguro
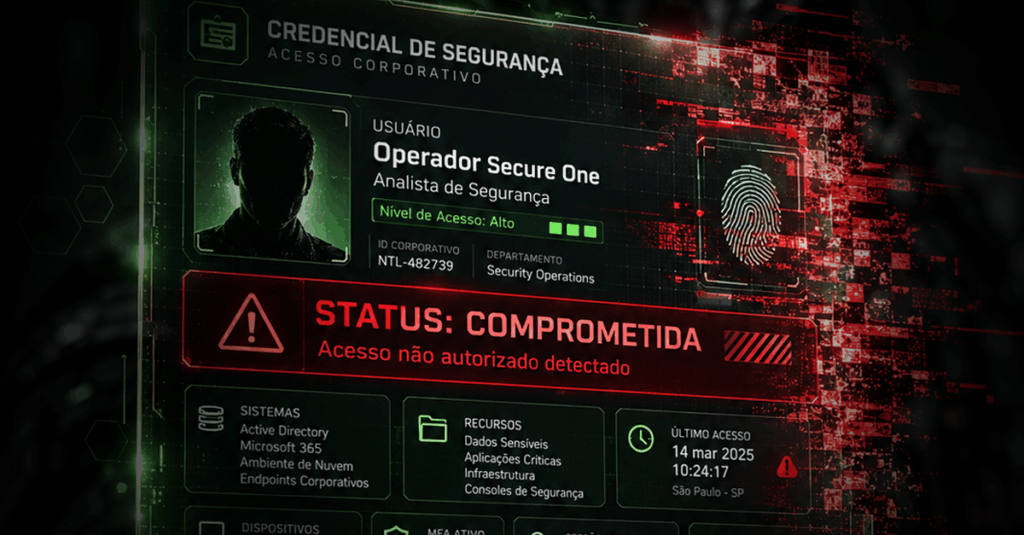
Credenciais estão entre os ativos mais críticos de uma infraestrutura...
A discussão sobre segurança de agentes de IA costuma começar...
Em segurança da informação, concentrar diferentes funções críticas em uma...
https://youtu.be/ehN3LloduHk O Ransomware, em poucas palavras é um tipo de malware que os cibercriminosos usam
Um novo ransomware apelidado de ‘Cheers’ iniciou suas operações visando servidores VMware ESXi vulneráveis. O
A empresa de segurança CloudSEK encontrou uma nova modalidade de ransomware que atua de uma forma totalmente diferente de
O impacto de não ter a autenticação multifatorial (MFA) ativada para todos os usuários agora
Segurança digital: a prevenção é mais barata que a cobertura dos danos para as empresas
Risco de ataques vai de pagamentos de multas até a fechamento de companhias; tecnologia como Intel Hardware Shield pode ajudar
13/07/2021
Kaseya teria ignorado alertas de ex-funcionários sobre falhas de segurança em seu software
Alyse Stanley Mais informações sobre o ataque hacker aos servidores da Kaseya continuam a aparecer. Agora, cinco ex-funcionários contaram à Bloomberg que
13/07/2021
Como melhorar a segurança da informação? Foque na experiência do funcionário
Breakout no dia 22/06 discute como os modelos híbridos de trabalho influenciam não só nas políticas de segurança como na
13/07/2021
Saiba o que é doxxing e qual a sua relação com Hong Kong
Nas últimas semanas, novas discussões entre as autoridades de Hong Kong e big techs trouxeram o tema “doxxing” novamente à tona. A
13/07/2021
Três perguntas: as empresas e os ataques cibernéticos
Por Jorge Priori. No dia 30 de maio, a JBS Estados Unidos comunicou ao mercado que havia sido vítima de
13/07/2021
NIST Lança Definição de ‘Software Crítico’ para Agências dos EUA
O Instituto Nacional de Padrões e Tecnologia publicou sua definição do que “software crítico” significa para o governo federal dos EUA, à
12/07/2021