A segurança corporativa tradicional costuma partir de uma premissa simples:...
BLOG NEOTEL
Informações semanais para um mundo digital mais seguro
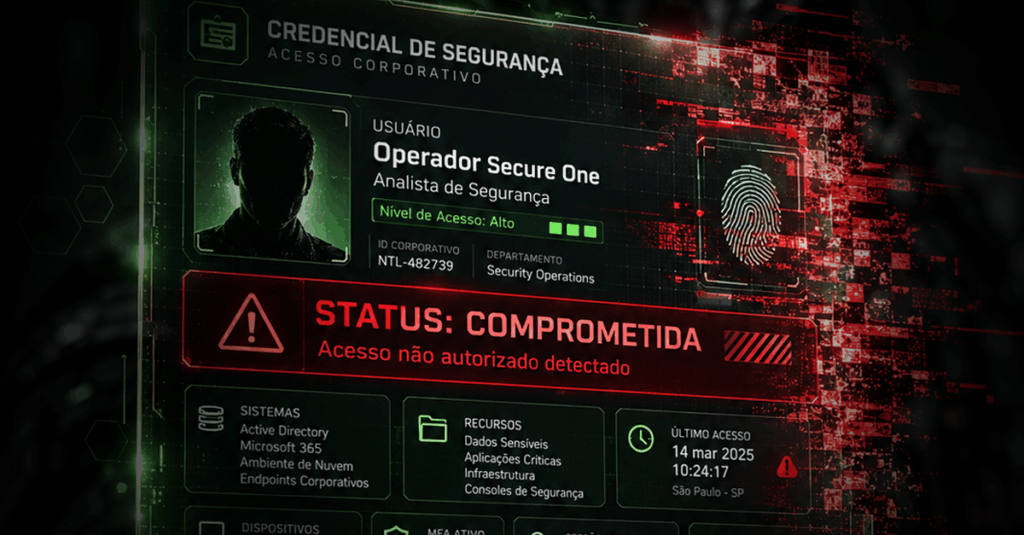
Credenciais estão entre os ativos mais críticos de uma infraestrutura...
A discussão sobre segurança de agentes de IA costuma começar...
Em segurança da informação, concentrar diferentes funções críticas em uma...
Operadores do ransomware LV anunciaram o vazamento de dados da Xytech, empresa que tem entre
Estudo mostra que hackers podem usar os mesmos mecanismos utilizados pelas equipes de TI “white
ACheck Point Software chama a atenção para o crescimento de 14% ano a ano, até agora
O percentual apurado em estudo da PWC é maior do que a expectativa mundial, em
Sanções previstas na LGPD entram em vigor em agosto
Todas essas mudanças fazem com que a LGPD agregue valor às empresas que demonstrarem respeito à privacidade e à proteção
16/07/2021
Inteligência de ameaças agora tem padrão de intercâmbio
STIX (Structured Threat Information Expression) e TAXII (Trusted Automated Exchange of Intelligence Information) foram aprovados como padrões do OASIS Standards
16/07/2021
10 segredos obscuros da nuvem que ninguém conta
Nuvem tem se tornado cada vez mais a base das estratégias de TI em todos os setores. Mas em cada
16/07/2021
Gangue espanhola atacava com malware brasileiro
A Guarda Civil da Espanha prendeu 16 pessoas ligadas a operações de roubo com aplicativos bancários, feitas com os trojans
16/07/2021
Hack, Desinforme, Negue: A Estratégia de Cibersegurança da Rússia
Ao longo dos anos, Moscou enfrentou inúmeras alegações de ataques cibernéticos que resultaram em várias sanções e na expulsão de seus diplomatas. O
15/07/2021
Nos foi mostrado várias vezes que criptografia forte coloca os criminosos atrás das grades, então por que os políticos odeiam isso?
Em outubro, uma ligação de agências de espionagem para enfraquecer a criptografia de ponta a ponta “por causa das crianças”
15/07/2021