 0
 0
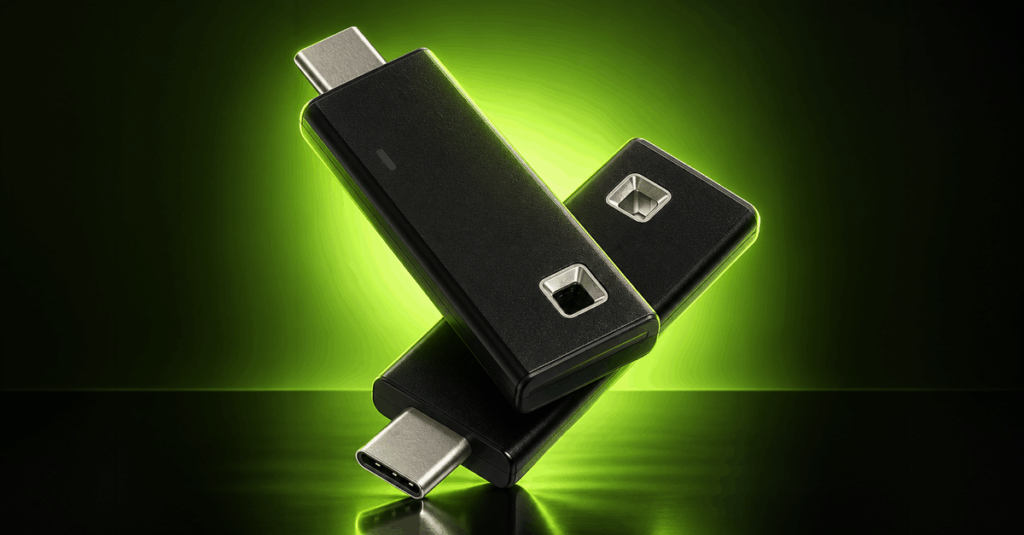
A adoção de FIDO2 vem avançando como uma alternativa para reduzir a dependência de senhas e fortalecer a autenticação contra ataques de phishing. O padrão permite utilizar autenticadores integrados a dispositivos ou externos, como chaves de segurança, em experiências de autenticação de segundo fator, multifator ou sem senha.
Mas a escolha do autenticador é apenas uma etapa do projeto. Em ambientes corporativos, principalmente aqueles com grande quantidade de usuários e aplicações críticas, é necessário administrar o dispositivo e sua credencial durante todo o período em que estiver associado à identidade digital.
O NIST trata essa gestão como um ciclo que envolve vinculação, perda, roubo, comprometimento, renovação, revogação e encerramento do autenticador. A recomendação também prevê que as organizações mantenham registros dos autenticadores associados a cada identidade.
Para as equipes de segurança, isso muda a perspectiva sobre FIDO2: a implementação não termina quando o usuário registra uma chave. É necessário estabelecer políticas para cada fase do ciclo de vida.
1. Comece pela vinculação segura do autenticador
A primeira etapa é associar o autenticador à identidade correta. Esse processo, conhecido como *authenticator binding*, estabelece que determinado dispositivo ou credencial poderá ser utilizado para autenticar uma conta específica.
A vinculação precisa ocorrer com controles compatíveis com o nível de segurança exigido pelo ambiente. O NIST recomenda que o processo de vinculação e o provisionamento das chaves sejam realizados por canais protegidos e autenticados. Para autenticadores multifator, a associação também deve exigir uma autenticação forte ou um mecanismo equivalente.
Em uma organização, essa etapa deve estar integrada ao processo de onboarding. O usuário precisa receber o autenticador correto, ter sua identidade validada e concluir o registro sem abrir uma brecha que permita a associação de uma credencial a uma conta por um terceiro.
Também é importante manter um inventário dos autenticadores ativos e históricos. Informações como data de vinculação, identidade associada, status e eventos relevantes ajudam a estabelecer rastreabilidade e facilitam decisões posteriores sobre substituição ou revogação.
A FIDO Alliance recomenda que as empresas definam políticas para os autenticadores permitidos, incluindo tipos, modelos, capacidades de segurança e regras para dispositivos pessoais.
2. Gerencie perda, roubo e substituição sem criar novas brechas
Uma das maiores dificuldades de qualquer sistema de autenticação forte aparece quando o usuário perde o autenticador.
Uma chave física perdida deve ser tratada como potencialmente comprometida. O NIST recomenda suspensão, revogação ou destruição do autenticador comprometido assim que possível após a identificação do incidente.
O problema é que o processo de recuperação também precisa ser protegido. Se um usuário consegue cadastrar uma nova credencial apenas informando que perdeu a anterior, um atacante pode explorar justamente esse mecanismo para assumir a conta.
Por isso, a substituição deve exigir uma forma adequada de comprovação da identidade. Dependendo da arquitetura, isso pode envolver um segundo autenticador previamente registrado, mecanismos adicionais de verificação ou procedimentos de recuperação compatíveis com o nível de garantia exigido.
Manter mais de um autenticador válido também pode reduzir a dependência de processos emergenciais. O NIST recomenda, quando aplicável, que usuários mantenham pelo menos dois autenticadores válidos para cada fator utilizado, justamente para lidar com situações de perda, roubo ou dano.
Para ambientes corporativos, essa política pode ser aplicada de forma diferente conforme o perfil do usuário. Contas privilegiadas, administradores e profissionais com acesso a sistemas críticos podem exigir controles de recuperação mais rigorosos do que usuários com acesso a aplicações de menor criticidade.
3. Planeje renovação, revogação e desligamento desde o início
O ciclo de vida não termina quando um autenticador deixa de ser utilizado. É necessário definir o que acontece quando ele precisa ser renovado, quando sua validade termina ou quando a identidade associada deixa de ter autorização para acessar os sistemas.
A renovação deve ser planejada antes que o autenticador atual deixe de estar disponível. O NIST recomenda iniciar esse processo com antecedência e manter a substituição próxima ao procedimento utilizado para a vinculação inicial. Depois que o novo autenticador estiver funcionando, o anterior pode ser revogado.
A revogação também precisa estar integrada aos processos de gestão de identidades. Quando um funcionário deixa a organização, por exemplo, o encerramento da conta deve ser acompanhado da remoção das credenciais associadas. O mesmo vale para mudanças de função, perda de elegibilidade ou identificação de comprometimento.
Esse controle ganha importância em ambientes que utilizam diferentes aplicações e provedores de identidade. Sem uma visão centralizada, pode ser difícil determinar quais autenticadores continuam ativos, quais precisam ser removidos e quais identidades ainda possuem credenciais válidas.
A FIDO Alliance destaca justamente a necessidade de processos para o ciclo completo, incluindo o registro inicial, a associação de novos autenticadores, a revogação após comprometimento ou desligamento, a renovação, a recuperação de acesso e o descarte.
Gestão centralizada reduz a complexidade
Quanto maior o ambiente, mais difícil se torna administrar essas etapas manualmente. Uma estratégia de gestão de autenticadores precisa conectar identidade, autenticação e ciclo de vida em uma visão operacional única.
Isso permite acompanhar quais credenciais estão associadas a cada usuário, registrar novos autenticadores, remover aqueles que foram comprometidos e aplicar políticas de acordo com o perfil de acesso.
A centralização também ajuda a separar processos que costumam ser tratados como exceções. Perda de uma chave, troca de função ou desligamento deixam de depender exclusivamente de procedimentos manuais e passam a fazer parte de fluxos definidos de governança.
Para organizações que estão expandindo FIDO2, esse modelo é especialmente relevante. A FIDO Alliance considera o gerenciamento do ciclo de vida um elemento fundamental da adoção corporativa, desde o provisionamento e a vinculação inicial até a substituição e o descarte do autenticador.
FIDO2 exige uma estratégia de ciclo de vida
A adoção de autenticadores FIDO2 pode fortalecer a proteção contra phishing, mas o nível de segurança obtido depende também de como essas credenciais são administradas depois da implementação.
Vinculação segura, inventário, recuperação, substituição, renovação e revogação precisam fazer parte da mesma estratégia. Cada etapa representa uma oportunidade para preservar ou comprometer os controles estabelecidos durante a autenticação.
Por isso, projetos FIDO2 devem ser estruturados como iniciativas de gestão de identidade e acesso, e não apenas como implantação de um novo mecanismo de login. Quando o ciclo de vida é definido desde o início, a organização consegue ampliar a adoção sem perder visibilidade sobre as credenciais que sustentam o acesso aos seus sistemas.